




Am 8. Oktober bestätigte die Pensionskasse des Bundes Publica einen Datenabfluss nach einem Cyberangriff auf einen externen Softwarelieferanten. Der Fall zeigt erneut, wie verwundbar Unternehmen und Institutionen über ihre Dienstleister sind. Bei Ransomware-Attacken droht eine zusätzliche Gefahr: Cyberkriminelle nehmen gezielt auch Datensicherungen ins Visier, um den Wiederanlauf zu verhindern und den Erpressungsdruck zu erhöhen. Dell Technologies warnt deshalb: Regelmässige Backups allein reichen nicht – entscheidend ist, ob sie einem Angriff standhalten und sich der Betrieb damit tatsächlich wiederherstellen lässt.
Ransomware ist für Cyberkriminelle ein gutes Geschäft, mit dem sie jedes Jahr mehrere hundert Millionen US-Dollar verdienen. Damit das so bleibt, verschlüsseln sie nicht mehr nur die Produktivsysteme, sondern erkunden meist erst die Backup-Infrastruktur, um Datensicherungen zu löschen oder unbrauchbar zu machen. Der Albtraum beginnt oft unspektakulär. Eine Anmeldung funktioniert nicht, eine Anwendung reagiert nicht mehr, ein Mitarbeiter erreicht seine Dateien nicht. Wenig später wird klar: Hier liegt kein gewöhnlicher IT-Ausfall vor. Die Systeme sind verschlüsselt, Daten wurden entwendet, die Täter verlangen Geld. Dann fällt jener Satz, der im Krisenstab für einen kurzen Moment Hoffnung schafft: «Wir haben doch Backups.»
Haben die Angreifer diese Hoffnung bereits einkalkuliert?
Wie weit die Folgen einer Cyberattacke reichen können, zeigte der Angriff auf den Schweizer IT-Dienstleister Xplain 2023. Die Ransomware-Gruppe «Play» entwendete Daten und veröffentlichte sie im Darknet. Nach Angaben des Bundesamtes für Cybersicherheit umfasste das publizierte Paket rund 1,3 Millionen Objekte. Etwa 65’000 Dokumente waren für die Bundesverwaltung relevant. Darunter befanden sich auch klassifizierte Informationen und besonders schützenswerte Personendaten. Der Fall macht deutlich: Ein Angriff auf einen Dienstleister kann bis tief in staatliche Strukturen wirken. Und ein Backup holt einmal veröffentlichte Informationen nicht zurück.
In London traf es im Oktober 2023 die British Library. Die Täter stahlen Daten, verschlüsselten Systeme und zerstörten Teile der Serverinfrastruktur. Besonders aufschlussreich ist der eigene Untersuchungsbericht der Bibliothek: Sichere Kopien der digitalen Sammlungen waren vorhanden. Trotzdem fehlte nach dem Angriff eine funktionsfähige Infrastruktur, auf der sich diese Daten wieder bereitstellen liessen. Die Bibliotheksgebäude blieben geöffnet, doch wichtige Forschungsdienste waren massiv eingeschränkt. Daten gerettet, Betrieb trotzdem schwer getroffen: Genau diese Lücke wird in vielen Notfallplanungen unterschätzt. In den USA wiederum erschütterte der Angriff auf Change Healthcare im Februar 2024 zentrale Abläufe des Gesundheitswesens. Apothekenleistungen, die Verarbeitung medizinischer Abrechnungen und elektronische Zahlungen waren betroffen. Noch am 18. März berichtete die Muttergesellschaft UnitedHealth Group über die schrittweise Wiederherstellung. Um betroffene Leistungserbringer finanziell zu unterstützen, hatte sie zu diesem Zeitpunkt bereits mehr als zwei Milliarden US-Dollar als Vorschüsse bereitgestellt. Ein digitaler Angriff wurde damit sehr rasch zu einem Liquiditätsproblem für andere Unternehmen.
Auch vor unserer Haustür beschäftigen Datenabflüsse Behörden und Betroffene. Am 8. Oktober 2026 bestätigte die Pensionskasse des Bundes Publica einen Datenabfluss nach einem Ende September festgestellten Cyberangriff auf einen externen Softwarelieferanten. Welche Daten in welchem Umfang betroffen sind, wurde gemäss der Mitteilung noch abgeklärt; die Bundesanwaltschaft hat Ermittlungen aufgenommen. Im Fürstentum Liechtenstein wirkt unterdessen der Angriff von Ende Juli auf das Verzeichnis wirtschaftlich berechtigter Personen nach: Unbekannte entwendeten Datenkopien zu rund 31’000 Gesellschaften, Stiftungen und Treuhänderschaften. Noch Anfang Oktober beschäftigte die Aufarbeitung den Landtag. Nach Angaben der Landesverwaltung hatte eine fehlerhafte Berechtigungsprüfung den unbefugten Zugriff ermöglicht. Beide Fälle unterstreichen eine entscheidende Grenze jeder Datensicherung: Ein Backup kann verlorene Daten wiederherstellen – die Vertraulichkeit gestohlener Informationen kann es nicht zurückbringen. Die Fälle unterscheiden sich in ihrem Verlauf. Gemeinsam zeigen sie, wie eng Daten, Infrastruktur und Geschäftsfähigkeit zusammenhängen. Cyberkriminelle nutzen diese Abhängigkeit. Wer einem Unternehmen den Weg zurück zum Normalbetrieb versperrt, erhöht den Druck auf die Verantwortlichen.
Die Rettungsleine gerät ins Visier
Dell Technologies beschreibt in einer aktuellen Mitteilung verschiedene Methoden, mit denen Angreifer Datensicherungen und Backup-Lösungen unbrauchbar machen. Die Grundidee ist einfach: Bevor die Täter die produktiven Systeme lahmlegen, versuchen sie, auch die Wiederherstellung zu verhindern. Dass dies ein reales Vorgehen ist, dokumentieren auch Sicherheitsbehörden. In einer Warnung vom August 2026 berichten die amerikanische Cybersicherheitsbehörde CISA, das FBI und internationale Partner über die Ransomware-Gruppe Gunra. In einem untersuchten Fall löschten die Angreifer Sicherungs- und Archivdaten sowohl im primären Rechenzentrum als auch im Ausweichrechenzentrum. Der zweite Standort half nicht mehr, weil auch dort die Daten erreichbar waren.
 Tobias Krause, Data Protection Solutions Software Specialist bei Dell Technologies. Quelle: Dell Technologies

Die klassische räumliche Trennung bleibt sinnvoll, etwa bei einem Brand oder einem technischen Defekt. Gegen einen Angreifer mit weitreichenden Zugriffsrechten genügt sie allein jedoch nicht. Entscheidend ist, ob die zusätzliche Sicherung auch technisch und organisatorisch ausreichend abgeschottet ist. «Einfach nur regelmässig Backups zu erstellen, reicht nicht mehr», betont Tobias Krause, Data Protection Solutions Software Specialist bei Dell Technologies. «Unternehmen benötigen ganzheitliche Cyberresilienz-Strategien, um sich vor Angriffen zu schützen – auch vor solchen, die auf die Backup-Infrastruktur abzielen.»
Wenn die Sicherung nur noch Sicherheit vortäuscht
Die offensichtlichste Angriffsmethode ist das Löschen oder Verschlüsseln der Backup-Dateien. Wer Zugriff auf die Sicherungsserver und Speicherbereiche erhält, kann damit gleich mehrere Wiederherstellungsmöglichkeiten beseitigen. Daneben beschreibt Dell weniger auffällige Formen der Sabotage. Angreifer könnten gezielt kleine Teile einer Sicherung verändern, sodass diese beschädigt wird und sich nicht mehr korrekt einspielen lässt. Wie schwer solche Manipulationen wiegen und ob sie erkannt werden, hängt allerdings vom Sicherungsformat und den eingesetzten Prüfmechanismen ab. Die entscheidende Konsequenz bleibt: Eine vorhandene Datei ist noch kein nachweislich brauchbares Backup. Auch Löschsperren verdienen einen genaueren Blick. Unter Begriffen wie «Object Lock» oder «Retention Lock» bieten Speicherlösungen Funktionen an, die Änderungen und Löschungen während einer festgelegten Frist verhindern sollen. Dell weist darauf hin, dass bei unzureichend abgesicherten Implementierungen beispielsweise eine manipulierte Systemzeit den Schutz unterlaufen kann. Daraus folgt kein pauschales Urteil über solche Verfahren. Unternehmen müssen vielmehr prüfen, welche Schutzwirkung ihre konkrete Konfiguration bietet – auch gegenüber kompromittierten Administratorkonten.
Besonders tückisch sind Eingriffe in die Sicherungsabläufe selbst. Nach Darstellung von Dell können Täter Berechtigungen von Dienstkonten verändern, Backup-Dienste deaktivieren, Zeitpläne manipulieren oder Warnmeldungen abschalten. Noch perfider ist es, die zu sichernden Verzeichnisse auszutauschen: Der Prozess läuft scheinbar erfolgreich durch, enthält aber nicht mehr die geschäftskritischen Informationen. Auf dem Kontrollbildschirm leuchtet weiterhin Grün. Die Wiederherstellung würde trotzdem scheitern.
Krause empfiehlt deshalb unter anderem ein Vier-Augen-Prinzip für wichtige Einstellungsänderungen, eine gegen Manipulation geschützte Systemzeit sowie regelmässige Prüfungen der Integrität und Funktionsfähigkeit der Sicherungen. Dabei sind zwei Prüfungen auseinanderzuhalten: Eine technische Integritätskontrolle untersucht, ob die gesicherten Daten unverändert und lesbar sind. Ein Wiederherstellungstest zeigt, ob daraus tatsächlich wieder funktionierende Anwendungen und Geschäftsprozesse entstehen. Die amerikanische CISA empfiehlt ausdrücklich, Verfügbarkeit und Integrität von Backups regelmässig in einem Wiederherstellungsszenario zu testen.

 Sebastian Theile, Data Protection Solutions Software Sales Specialist bei Dell Technologies. Quelle: Dell Technologies.

Sebastian Theile, Data Protection Solutions Software Sales Specialist bei Dell Technologies, setzt bereits vor dem eigentlichen Backup-Schutz an: «Unternehmen müssen ihre Angriffsfläche verkleinern und die Fähigkeit aufbauen, Cyberattacken frühzeitig zu erkennen und schnell einzudämmen – damit minimieren sie auch das Risiko, dass Backups unbrauchbar gemacht oder Sicherungslösungen manipuliert werden.» Zusätzlich empfiehlt er einen besonders abgeschotteten Sicherungsbereich: «Eine Kopie der wichtigsten Daten gehört unabhängig davon aber in einen Cyber-Vault, der vom Rest der Infrastruktur getrennt ist, sodass Angreifer ihn nicht erreichen, und der die Daten mit einer intelligenten Forensik überwacht.» Der Begriff «Cyber-Vault» bezeichnet dabei keinen automatischen Schutzschild. Entscheidend sind die tatsächliche Trennung, unabhängige Zugriffsrechte, geschützte Sicherungen und kontrollierte Verbindungen. Auch Cloud-Speicher können Teil einer belastbaren Lösung sein. Die CISA nennt neben offline aufbewahrten Sicherungen ausdrücklich unveränderbare Cloud-Speicher als mögliche Schutzmassnahme. Der Speicherort allein entscheidet somit nicht über die Sicherheit.
Für Unternehmen bedeutet das: Die Sicherungsumgebung muss selbst dann vertrauenswürdig bleiben, wenn die produktive IT bereits kompromittiert ist. Und die Verantwortlichen müssen wissen, welche Systeme zuerst wieder anlaufen sollen, welche Abhängigkeiten bestehen und wie lange die Wiederherstellung unter realistischen Bedingungen dauert. Die entscheidende Frage gehört auf den Tisch der Führung
Damit wird Backup-Sicherheit zur Führungsaufgabe. Die Geschäftsleitung muss festlegen, welche Ausfallzeiten tragbar sind, welche Datenverluste das Unternehmen verkraften kann und welche Mittel für Schutz und Wiederanlauf bereitstehen. Die IT kann diese Entscheidungen technisch umsetzen. Sie kann dem Unternehmen aber nicht abnehmen, seine Prioritäten zu bestimmen. Der Fall der British Library zeigt, weshalb auch intakte Datenkopien keine vollständige Antwort liefern. Wer nach einer Attacke erst herausfinden muss, auf welchen Systemen sich seine Anwendungen überhaupt wieder betreiben lassen, verliert wertvolle Zeit. Die wichtigste Frage lautet deshalb: Wann haben wir zuletzt nachgewiesen, dass wir mit unseren Sicherungen den Betrieb wieder aufnehmen können? Ein Backup-Bericht dokumentiert einen technischen Vorgang. Ein erprobter Wiederanlauf belegt Handlungsfähigkeit. Genau auf diese Fähigkeit haben es Cyberkriminelle abgesehen.
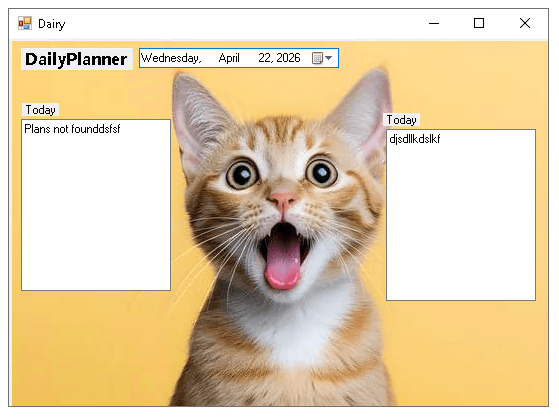
Harmloses Katzenbild, gefährlicher Türöffner
Cyberangriffe beginnen nicht immer mit verschlüsselten Dateien und einer Lösegeldforderung. Manche Angreifer richten sich zunächst möglichst unauffällig in einem System ein. Eine aktuelle Untersuchung des Sicherheitsherstellers ESET zeigt, wie die Schadsoftware MATCHBOIL dafür laufend weiterentwickelt wird.
Ein Tagesplaner mit Katzenbild wirkt zunächst wenig bedrohlich. Genau darauf setzen die Betreiber von MATCHBOIL: Bei einer manuellen Ausführung präsentiert eine untersuchte Variante eine vermeintlich harmlose Benutzeroberfläche. Hinter der Fassade steckt jedoch ein sogenannter Downloader – ein Programm, das weitere Schadsoftware auf den Rechner holt und deren dauerhafte Präsenz ermöglicht. Die niedliche Verpackung macht den Inhalt nicht ungefährlicher. ESET untersuchte mehrere Entwicklungsstufen des Werkzeugs. Nach Angaben des Unternehmens wurden damit ukrainische Organisationen aus dem Transport-, Produktions- und Energiesektor angegriffen. Den Einstieg bilden gezielte Phishing-Mails: Die Täter versuchen, ausgewählte Empfänger zur Ausführung einer präparierten Datei zu bewegen.
«Die Schadsoftware dient als Türöffner für weitere Angriffe und kann Unternehmen langfristig kompromittieren», erklärt ESET-Forscher Fernando Tavella (bILD OBEN) in der Medienmitteilung. «Die Schadsoftware wird über hochgradig personalisierte Phishing-Mails an ausgewählte Ziele versendet.» Die untersuchten Varianten zeigen, wie die Betreiber ihre Werkzeuge anpassen. Eine Version tarnt sich als Tagesplaner; eine spätere präsentiert sich als Dienstprogramm zum Durchsuchen von Textdateien. Auch Dateinamen verändern sich: Aus dem auffälligen «MeowMeowProgramm.exe» wird in einer neueren Variante ein Name, der nach einer gewöhnlichen E-Mail-Komponente klingt.
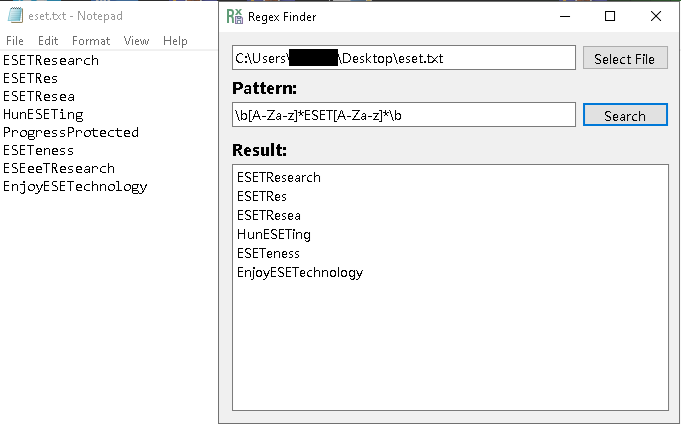
Bildlegende: Die nächste Verkleidung: Eine Variante zeigt ein Dienstprogramm zum Durchsuchen von Textdateien. Die harmlose Oberfläche soll den tatsächlichen Zweck verbergen. Quelle: ESET Research / WeLiveSecurity
Die Weiterentwicklung betrifft auch die Abwehr einer Untersuchung. Neuere Varianten versuchen zu erkennen, ob sie in einer abgeschotteten Testumgebung laufen, einer sogenannten Sandbox. Solche Umgebungen nutzen Sicherheitsforscher, um verdächtige Programme kontrolliert zu analysieren. Zusätzlich erschwert eine stärkere Verschleierung des Programmcodes die Untersuchung. ESET ordnet MATCHBOIL der Cyberspionagegruppe UAC-0099 zu. Aufgrund ihrer Zielauswahl gehen die Forscher mit mittlerer Sicherheit davon aus, dass die Gruppe russische Interessen vertritt. Eine mögliche Rolle als Zugangsbeschaffer für die für zerstörerische Angriffe bekannte Gruppe Sandworm wird ebenfalls diskutiert. Die dokumentierten Opfer befinden sich in der Ukraine; daraus lässt sich keine bereits nachgewiesene Angriffswelle gegen Schweizer Unternehmen ableiten. Die Untersuchung beschreibt keine gezielten Backup-Angriffe durch MATCHBOIL. Sie zeigt jedoch, weshalb Unternehmen auch mit länger unbemerkten Eindringlingen rechnen müssen. Für die Wiederherstellung folgt daraus eine wichtige Frage: Welcher Sicherungsstand stammt tatsächlich aus einer Zeit vor der Kompromittierung? Ein Backup kann technisch einwandfrei sein und trotzdem bereits Schadsoftware oder manipulierte Einstellungen enthalten. Wer solche Sicherungen ungeprüft zurückspielt, könnte den Angreifern erneut Zugang verschaffen. Zum Wiederanlauf gehören deshalb neben der Wiederherstellung der Daten auch die Untersuchung des Vorfalls, die Bereinigung betroffener Systeme und die Prüfung der verwendeten Sicherungen. Weitere Informationen von ESET gibt es im aktuellen Blogpost auf Welivesecurity.com